Producto
Cada extracción, documentada de forma que se sostenga sola
No es un fichero con un hash al lado. Es una sesión grabada, sellada dos veces, verificada en servidor y consultable por cualquiera con el enlace — sin depender de la palabra de quien la hizo.
El mecanismo
De la extracción a la prueba verificable, en seis pasos
- 01
Se graba la sesión
Pantalla completa del sistema — no una ventana de navegador aislada —, del inicio al cierre de la extracción.
- 02
Se sella al vuelo
SHA-256 local y sello RFC 3161 antes de subir nada.
- 03
El servidor verifica
Recalcula el hash al recibir el fichero; lo rechaza si no coincide.
- 04
Segundo sello
El servidor obtiene su propio sello RFC 3161, independiente del cliente.
- 05
Se encadena
Hash del artefacto anterior de la sesión + el propio, como evidencia adicional.
- 06
Queda verificable
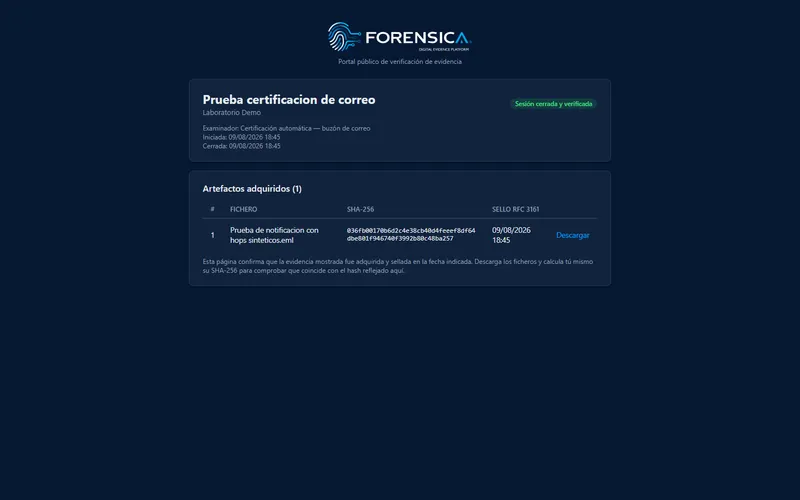
Por enlace o QR, sin necesidad de cuenta, para cualquier tercero.
Adquisición
Un origen distinto para cada situación, el mismo rigor en todos
Pendrive de escritorio
Windows, macOS y Linux. Graba el escritorio completo — cualquier aplicación, no solo un navegador — desde un ejecutable autocontenido; nada se instala en el equipo examinado.
App móvil
iOS y Android. La vía con más superficie de captura — 9 tipos de artefacto, grabación de pantalla completa del dispositivo y GPS (ver abajo).
Extensión de navegador
Chrome, Edge y Firefox. Graba la sesión de navegación en una ventana separada, sin robar el foco a la pestaña examinada.
Correo entrante
Se certifica automáticamente, sin operador delante, al ponerlo en copia en una dirección del caso.
Monitorización de sitios web
Programada o puntual — transacción HTTP cruda, certificado TLS y renderizado real con capturas de pantalla.
La vía con más superficie de captura
Qué puede adquirir la app móvil
Documentos, comunicaciones y multimedia ya almacenados en el propio dispositivo del perito o del usuario — con el mismo mecanismo de hash y sello diferido que el resto de orígenes.
- Fotos y vídeo
- Audio
- Archivo genérico
- Capturas de pantalla
- Correo (.eml/.msg)
- SMS (exportación)
- WhatsApp (exportación de chat)
- Registro de llamadas (Android)
Grabación de pantalla completa del dispositivo
En iOS (Broadcast Upload Extension) y Android (MediaProjection) — no solo dentro de la app, toda la sesión de adquisición queda grabada.
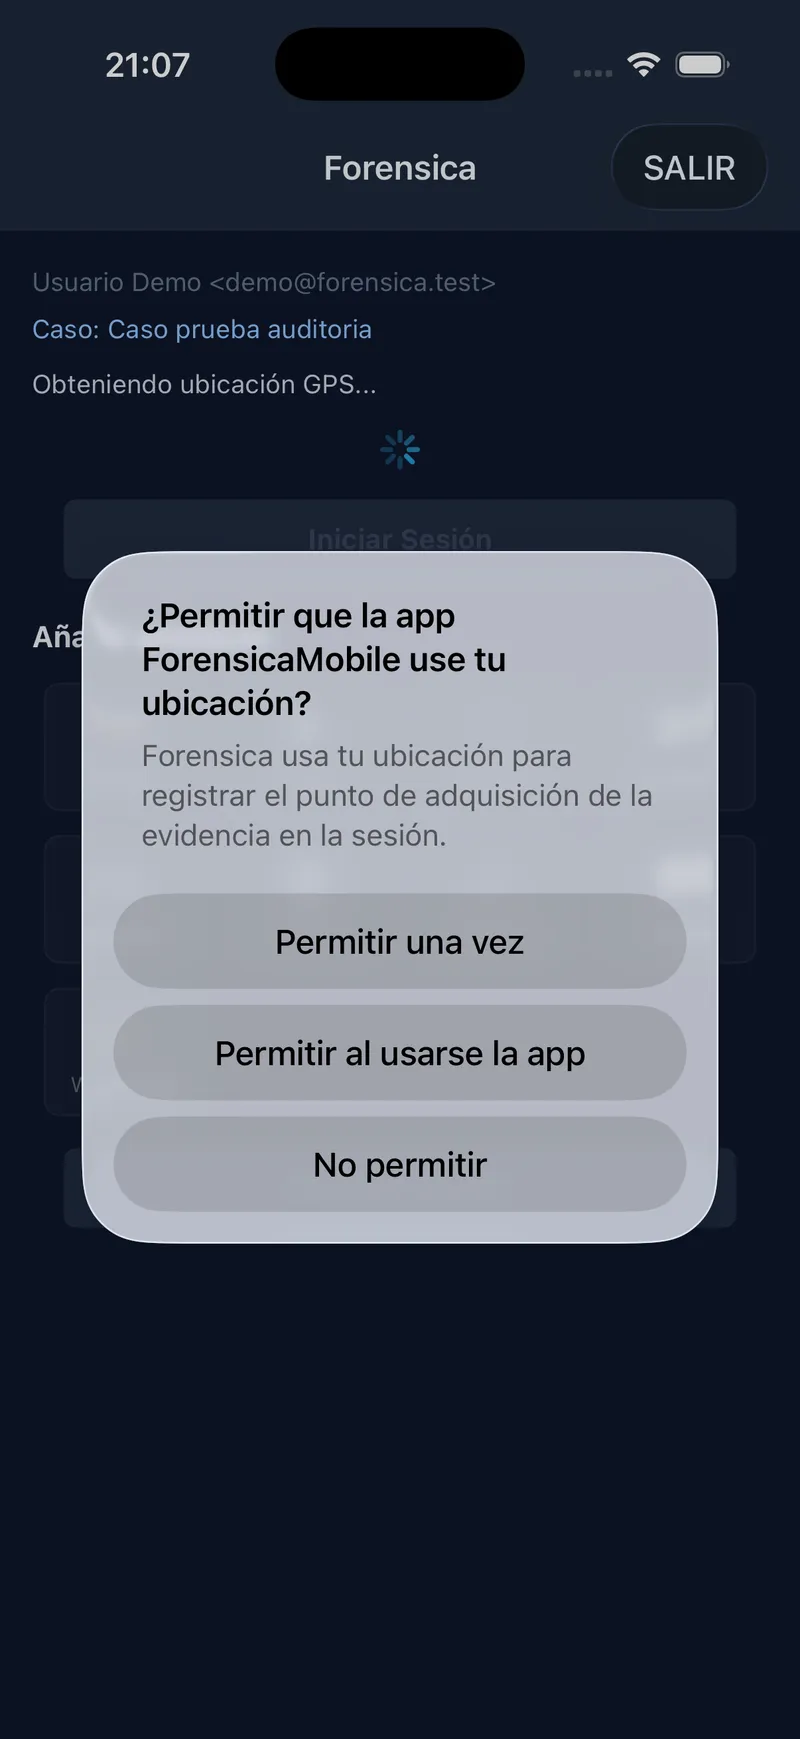
GPS, IP y host de la adquisición
El punto de captura declarado por el dispositivo (GPS), además de la IP y el host que observa el propio servidor de forma independiente.
Custodia
Pensado para que nada se pueda alterar después de los hechos
Almacenamiento WORM local
Ningún blob aceptado puede sobrescribirse ni borrarse — ni por un bug propio ni por accidente.
Hash encadenado entre artefactos
Cada artefacto referencia criptográficamente al anterior de su misma sesión.
Doble sello de tiempo
El del cliente, en el momento de adquisición, y el del servidor, independiente, al recibirlo.
Auditoría de lectura
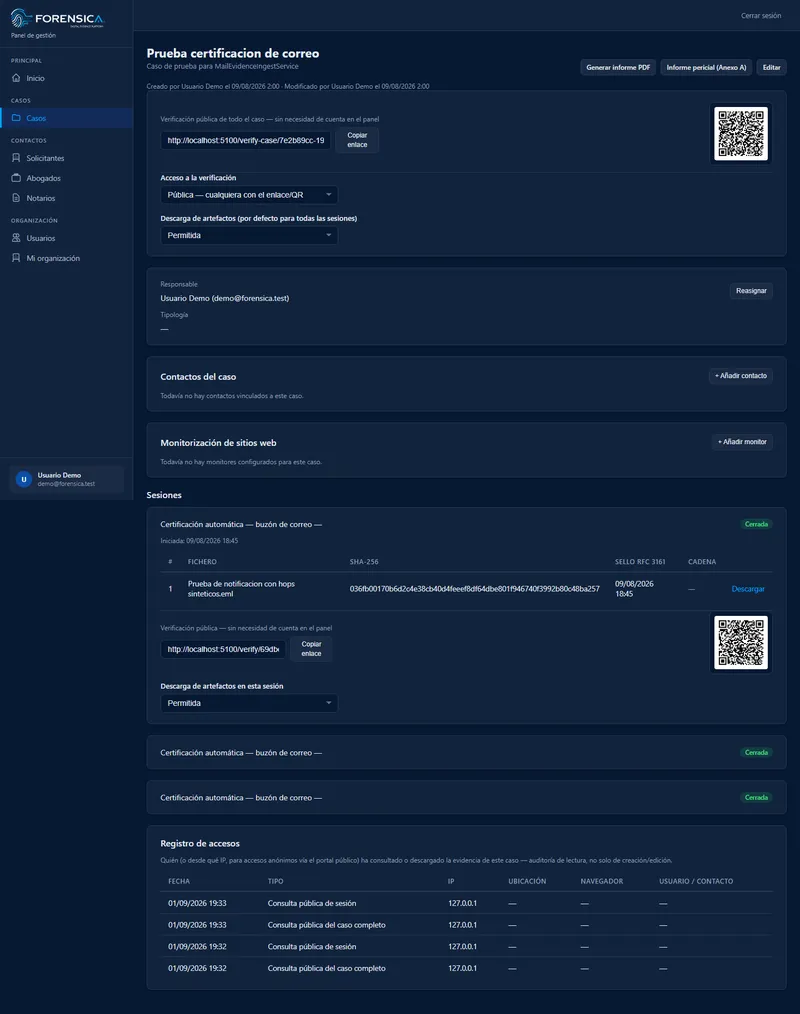
No solo quién generó la evidencia — también quién la consultó o descargó después: IP, host, navegador y ubicación aproximada de cada acceso.
Verificación pública o privada
Un enlace o un QR, y cualquiera puede comprobarlo
Cada sesión y cada caso llevan un identificador de verificación propio, independiente del identificador interno. Otro perito, un juzgado o un abogado pueden comprobar hash, sellos y descargar la evidencia sin crear ninguna cuenta — de una sesión concreta, o de un caso completo con todas sus sesiones.
Por defecto, ese mismo enlace ya basta. Si el caso lo requiere, puede marcarse como privado: el enlace sigue siendo la puerta de entrada, pero no muestra nada hasta que un contacto autorizado — identificado por su teléfono o correo — confirma el código de una app TOTP. La organización decide, además, por caso o por sesión, si los artefactos se pueden descargar.
Ver seguridad y cumplimientoInformes
Documentos que hablan el lenguaje del juzgado
Generados y firmados digitalmente, con sello de tiempo embebido en la propia firma.
Informe de caso
Resumen de cadena de custodia: sesiones, artefactos, hashes y sellos, con el mapa de origen de cada sesión.
Informe pericial (Anexo A)
Estructura completa conforme a UNE 71506, con plantilla personalizable por organización.
Certificación de correo/web
Un PDF por cada correo o captura web certificados automáticamente, enviado por email al certificar.
Siguiente paso
Míralo funcionar con un caso real
Te lo mostramos en una demo de 30 minutos, con tu propio flujo de trabajo.